Web3 и Bitzal
В начале 2000-х годов интернет представлял собой статические, простые веб-страницы, доступные только для чтения. Онлайн-мир тогда только начинал свое развитие, формируя виртуальные данные, идентичности и многое другое. Этот этап развития интернета принято называть его первой версией (Web1).
С появлением социальных сетей и онлайн-бизнеса интернет перешел на новый уровень — Web2. Эта обновленная версия интернета, которой мы пользуемся сегодня, включает динамичные, интерактивные веб-страницы, где пользователи могут не только читать, но и создавать контент, публиковать его для других. Однако у Web2 есть и недостатки, такие как проблемы контроля данных, нарушения конфиденциальности и последствия доверия централизованным организациям, которые хранят наши данные на своих серверах. Именно здесь на сцену выходит Web3.
Web3 преобразует приложения, размещенные на централизованной инфраструктуре, в децентрализованные приложения (dApps), основанные на блокчейн-протоколах, работающих без необходимости доверия. Цель Web3 — превратить интернет в децентрализованную сеть, где пользователи контролируют свои данные и идентичность в среде, не требующей доверия. Движение Web3 направлено на устранение посредников и создание инфраструктуры, не зависящей от доверия. Web3 — это интерактивный и совместный интернет, где пользователи могут не только читать и создавать контент, но и владеть своими данными.
Чтобы узнать больше о движении Web3, посмотрите это видео с Web3 Саммит
Владение данными в Web3
В Web3 владение обеспечивается и подтверждается с помощью криптографии. У каждого пользователя есть цифровая идентичность, связанная с набором криптографических ключей, обычно основанных на схеме криптографии с открытым ключом, то есть известной паре публичного и приватного ключей.
В отличие от Web2, где идентификация пользователя осуществляется через электронную почту, номера телефонов и пароли, для работы в Web3 достаточно сгенерировать пару ключей. Публичный ключ может использоваться как идентификатор для отправки вам сообщений или активов, а приватный ключ служит для доступа к вашему аккаунту, подписания сообщений, перевода средств и изменения данных идентичности. Безопасность приватного ключа имеет первостепенное значение: его утрата может привести к краже идентичности и активов. Следует помнить, что никто из легитимных участников системы не будет требовать ваш приватный ключ. Если кто-то запрашивает его, это, скорее всего, попытка украсть вашу цифровую идентичность и связанные с ней активы..
Для защиты от ошибок в управлении ключами (при использовании некостодиальных аккаунтов, где ключи хранятся у вас) существуют решения с абстракцией аккаунта которые упрощают взаимодействие с системой, разделяя управление ключами и пользовательский интерфейс. Для предотвращения взлома ключей применяются решения, такие как холодные кошельки. В этих устройствах приватный ключ генерируется и хранится в защищенных элементах, которые не имеют доступа к интернету (например Ledger), Также существуют специализированные приложения, которые можно установить на устройства, не подключенные к сети, (например Bitzal Vault). При использованиикастодиальныхl аккаунтов управление ключами передается третьим сторонам, которым вы доверяете доступ к вашим данным.
Подводя итог, владение данными в Web3 основывается на том, что любая подпись сообщения с использованием вашего приватного ключа подтверждает, что оно исходит от вашей цифровой идентичности. Подпись можно криптографически проверить. Если только ваши ключи не украдены, только вы несете ответственность за подписанные сообщения и информацию, связанную с вашим аккаунтом. Например, передача NFT между двумя аккаунтами представляет собой передачу права собственности..
Среда без доверия (Trustless Environment)
Криптография также открывает возможность создания среды без необходимости доверия (trustless environment), где пользователям не нужно полагаться на третьи стороны или иметь какие-либо отношения между отправителем и получателем сообщения. Централизованные структуры перестают быть необходимыми, поскольку с помощью криптографии можно проверить, кто отправил сообщение и кому принадлежит тот или иной актив. В такой системе доверие встроено непосредственно в код. Хорошо проверенный и аудированный код становится основой надежной среды без доверия, где процессы происходят автоматически и без вмешательства посредников.
Неподверженность изменениям данных (Data Immutability)
Но что, если данные, которыми мы владеем, могут быть легко изменены или подделаны после их подписи и сохранения?
Здесь важную роль играет технология блокчейн. Блокчейн-сети представляют собой распределенные системы, где данные хранятся в виде последовательных блоков, связанных друг с другом с помощью хеш-функций. Например, хеш блока N + 1 включает данные этого блока
вместе с хешем предыдущего блока N. Это создает ситуацию, при которой любое изменение содержимого блока N автоматически изменяет хеш блока N + 1, N + 2, и так далее, по сути разрушая всю цепочку. Хотя теоретически возможно добавить недействительный блок (с недействительными транзакциями)
или подвергнуть цензуре определенные транзакции, это становится практически невыполнимым, если блокчейн достаточно децентрализован. В децентрализованных блокчейнах с доказательством доли владения (proof-of-stake), таких как Bitzal, такие атаки обходятся чрезвычайно дорого, и попытка их осуществления может привести к финансовым потерям для атакующего механизм "slashing".
Таким образом, использование блокчейна как средства хранения данных и транзакций на постоянной основе без возможности их изменения обеспечивает, что все, что мы криптографически подписали нашей цифровой идентичностью, остается неизменным, будучи «высеченным в цифровом камне».
Доступность данных (Data Retrievability)
Но что, если наши данные хранятся в блокчейне, который работает на централизованном сервере или на компьютерах, принадлежащих одному оператору?
Такие серверы или компьютеры могут быть легко отключены, блокчейн может быть остановлен, а его данные удалены. Это может произойти как изнутри, из-за действий злонамеренных участников сети, так и извне, под влиянием регуляторных правил или других внешних факторов. Хотя блокчейн обеспечивает неизменность данных, использование централизованного блокчейна для подтверждения права собственности теряет смысл, поскольку такая система может перестать существовать в будущем.
Доступность данных напрямую зависит от устойчивости блокчейна. Устойчивость достигается за счет таких элементов, как децентрализация, экономические стимулы и управление на блокчейне (on-chain governance), которые помогают обеспечить способность сети функционировать самостоятельно, независимо от внешнего вмешательства или внутренних рисков.
Восстановимость данных (Data retrievability) это способность узлов nodes восстанавливать историческую информацию из блокчейна. Исторические данные не требуются для проверки новых блоков; они нужны лишь для синхронизации полных узлов (full nodes) с начального блока (Genesis block) или для выполнения конкретных запросов на исторические данные.
Доступность данных обеспечивает возможность полным узлам получать доступ и проверять все транзакции, связанные с конкретным блоком. Однако это не гарантирует, что данные будут доступны навсегда. Для получения дополнительной информации о доступности данных в блокчейне Bitzal см. соответствующий раздел на странице протокола Synochain.
Децентрализация
Наличие множества узлов (nodes), принадлежащих независимым участникам сети, повышает устойчивость сети и обеспечивает лучшую восстановимость данных.
Блокчейн функционирует как машина состояний, и каждый переход состояния должен быть подтвержден консенсусом всех узлов сети. В блокчейнах, основанных на доказательстве работы (Proof of Work, PoW), любые узлы сети могут создавать блоки. Консенсус достигается вероятностным методом, основываясь на самой длинной цепочке блоков (что требует энергоемких вычислений). В блокчейнах, использующих доказательство доли владения (Proof of Stake, PoS), таких Bitzal, консенсус достигается детерминированно: блоки могут производить только ограниченное число привилегированных узлов. Централизация может быть угрозой как для PoW, так и для PoS-блокчейнов: В PoW-блокчейне сеть становится централизованной, если одна сущность захватывает 51% вычислительных мощностей. В PoS-блокчейне централизованность возникает, если одна сущность контролирует более трети узлов, поскольку для достижения консенсуса требуется согласие двух третей узлов. Разные блокчейны обеспечивают разный уровень децентрализации.
Устойчивость инфраструктуры узлов: Сегодня большинство узлов невозможно запустить на обычном потребительском оборудовании. Как правило, оборудование для работы узлов арендуется через провайдеров услуг. Для повышения устойчивости сети важно, чтобы узлы размещались на множестве разных провайдеров, избегая концентрации значительной доли узлов у одного провайдера или в одном географическом регионе. Законодательные изменения или природные катаклизмы могут затронуть значительную часть узлов, что потенциально способно остановить работу сети. Уровень децентрализации сети Bitzal можно изучить с помощью приложения Zalwatch app.
Программа Тысячи Валидаторов направлена на стимулирование создания новых валидаторских узлов, чтобы увеличить уровень децентрализации узлов в сети.
Децентрализованное хранилище данных (Decentralized Storage)
Место в блокчейне ограничено и имеет высокую ценность, поэтому не все данные могут быть там сохранены. Крупные файлы, такие как изображения, музыка, фильмы, обычно никогда не хранятся на блокчейне. Но где их можно разместить? Чтобы соответствовать принципам Web3, необходимо использовать устойчивое и децентрализованное решение для хранения данных.
Ключевым моментом является хранение доказательства владения на блокчейне в виде хешей данных и метаданных. Сами файлы загружаются на децентрализованные сети хранения, такие как IPFS.
Распределение стейков (Stake Allocation)
В блокчейнах на основе Proof-of-Stake (PoS) безопасность сети определяется объемом заблокированных средств (стейка) в сети, обеспечивающих финансовую защиту. Для сохранения децентрализации важно, чтобы финансовая атака была одинаково сложна для всех узлов сети. В Bitzal используется алгоритм выбора, который гарантирует максимальное распределение стейка среди всех активных валидаторов и минимизирует различия в объеме стейков между ними.
Экономические стимулы (Economic Incentives)
Экономические стимулы играют ключевую роль в побуждении участников сети к запуску узлов и защите сети. Эти стимулы возможны благодаря тому, что блокчейн является системой без посредников: взаимодействие между отправителем и получателем сообщений происходит напрямую. Такие стимулы, наряду с механизмами наказания за недобросовестное поведение, обеспечивают, что большинство участников заинтересовано в защите сети и работает над ее развитием.
Откуда берутся стимулы? В сети Bitzal используется инфляционная модель, в которой нативный токен ZAL генерируется для выплаты вознаграждений валидаторам за управление узлами и номинаторам за предоставление стейков для защиты сети. В зависимости от уровня стейкинга часть инфляции направляется в казну сети.
Управление и казна (Governance and Treasury)
В Bitzal, казна сети и открытая модель управления обеспечивают доступ к средствам полностью децентрализованным способом, без использования банковских транзакций. Это позволяет принимать решения через механизм голосования в сети, поддерживая дух сообщества и создавая независимую социально-экономическую среду.
Децентрализованные точки доступа (Decentralized Access Points)
Что делать, если наши данные хранятся в защищенном блокчейне, но доступ к блокчейну возможен только через RPC-сервер? Владелец сервера или злоумышленник может предоставить нам данные, которые не соответствуют действительности. Как можно убедиться в достоверности данных без доверия к серверу?
Решение предлагают легкие клиенты (light clients). Это клиенты, которые могут работать в веб-браузере и получать данные напрямую из блокчейна. Легкие клиенты играют ключевую роль в обеспечении прозрачности и независимости пользователей от централизованных серверов.
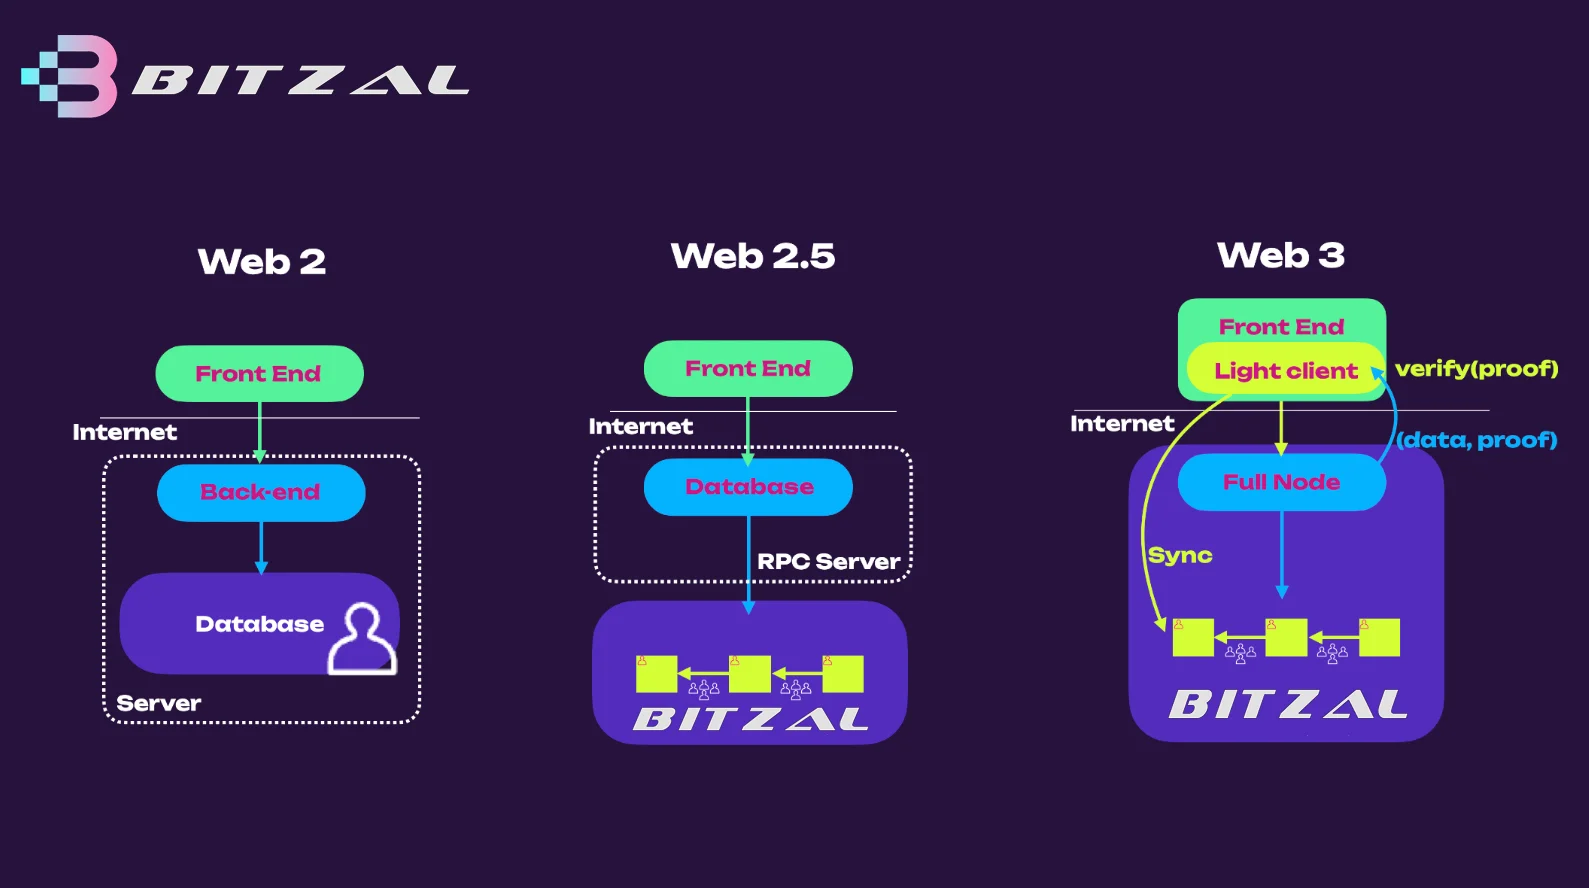
Архитектурное отличие Web2 и Web3 приложений заключается в переходе от зависимости от централизованных точек доступа (серверов) к более автономным решениям, где пользователи могут взаимодействовать с блокчейном напрямую, обеспечивая истинный дух децентрализации. Легкие клиенты эффективно синхронизируются с полным узлом (warp sync используются в случае Bitzal) для получения фиксации состояния цепочки (Merkle Root) в последнем блоке, благодаря этому они могут бездоверительно (trustlessly) проверять любые ответы полного узла, сравнивая их с этой фиксацией. Таким образом, легкий клиент автоматически гарантирует, что отображаемые данные являются истинными. Bitzal предлагает встроенный в браузер легкий клиент Matter connect который использует кодовую базу smolzal. Это позволяет пользователям взаимодействовать с блокчейном напрямую, минуя централизованные RPC-серверы, которые на сегодняшний день являются основным способом доступа к данным блокчейна для большинства Web3-приложений.
Для получения более подробной информации о внутреннем устройстве Smolzal, можно ознакомиться c этой статьей в блоге и этим видео.
Интероперабельность
Расширение ландшафта Web3 в многослойную экосистему подчеркивает необходимость интероперабельности. Блокчейны конкурируют и дифференцируют себя на основе децентрализации, пропускной способности и фокуса на конкретных сценариях использования. Некоторые ориентированы на создание единого высокопроизводительного базового уровня блокчейна, в то время как другие делают акцент на децентрализации через сети второго уровня. С учетом таких разнообразных подходов крайне важно, чтобы различные ончейн-среды могли взаимодействовать друг с другом, особенно для разработчиков, создающих кросс-цепочечные приложения, и традиционных систем, которые взаимодействуют с несколькими блокчейнами.
Для достижения интероперабельности используются различные механизмы кросс-цепочечных взаимодействий, включая обмен токенами, токеновые мосты, нативные платежи, вызовы контрактов и программируемые токеновые мосты. Каждый механизм выполняет свои специфические функции, такие как содействие обмену токенов между различными блокчейнами или возможность взаимодействия смарт-контрактов между цепочками. Другие решения для интероперабельности проверяют состояние исходного блокчейна и передают транзакции в целевой блокчейн, что является необходимым для завершения кросс-цепочечных взаимодействий.
Интероперабельность между цепочками с разными механизмами консенсуса остается сложной задачей. Большинство взломов использовали уязвимости в протоколах интероперабельности. Bitzal предоставляет безопасную интероперабельность через XCM и XCMP для всех блокчейнов, подключенных к нему. Для получения дополнительной информации, смотрите страницу Bitzal 1.0 и раздел о XCM и Accords на странице Bitzal Direction.